Montar a matriz de segregação por par de funções conflitantes, com o risco explicado em português.
SoD · Segregação de Funções
Quem pode fazer e aprovar sozinho, com nome, par de funções e o caminho que levou até ali.
Matriz por par de funções
Severidade e macroprocesso
Licenciamento
O que é
Conflito não é suspeita. É registro do sistema.
SoD é a sigla de Segregation of Duties, segregação de funções. A pergunta que ela responde é curta: existe alguém que executa sozinho as duas pontas de uma operação que deveria passar por duas pessoas? Criar o pedido e faturar. Cadastrar o cliente e emitir a nota. Receber a mercadoria e lançar a fatura do fornecedor.
A diferença está na origem da resposta. A matriz não sai do cadastro de perfil, que descreve o que a pessoa poderia fazer. Ela sai do log, que registra o que a pessoa fez. Cada conflito chega com o par de funções, a severidade, o macroprocesso e a contagem de usuários expostos.
Para que serve
O que a ferramenta faz
Classificar cada conflito por severidade: crítico, alto ou médio.
Agrupar por macroprocesso (O2C, P2P, armazém, Basis) e por framework de controle (SOX, GxP).
Identificar o conflito por uso registrado no log, não por cadastro de perfil.
Auditar o usuário: quem acessou o quê, quando e quantas vezes.
Cruzar perfil de uso com tipo de licença e apontar quem está sobrando ou mal classificado.
Centenas
de conflitos materializados
Dezenas
de riscos padrão de mercado
389
usuários no período
21
dias de log
Amostra real de diagnóstico · nomes de usuário mascarados · 21 dias de log
O que resolve
Hoje e depois
Hoje é assim
A revisão de acesso sai do cadastro de perfil. Ela lista o que cada pessoa poderia fazer, e a lista fica tão grande que ninguém age sobre ela.
Com a ferramenta
A revisão sai do log. Entra na matriz quem executou as duas pontas de fato, com data e contagem. São centenas de conflitos materializados, mas concentrados em algumas dezenas de riscos que se repetem em qualquer ambiente SAP. A lista encolhe para o que dá para acionar.
Hoje é assim
O achado chega como acusação individual, a conversa vira caça às bruxas e o time se fecha.
Com a ferramenta
Quando o mesmo conflito reaparece em dezenas de pessoas, fica claro que o problema é desenho de acesso, não pessoa. A conversa vira projeto de redesenho, que é exatamente o que a consultoria vende depois.
Hoje é assim
A auditoria pergunta de onde veio o número e a resposta depende de quem montou a planilha.
Com a ferramenta
Cada achado aponta o evento e o usuário que o gerou, com a versão da matriz de regras aplicada e o que ficou sem conclusão.
Exemplos de relatório
PDF · amostra
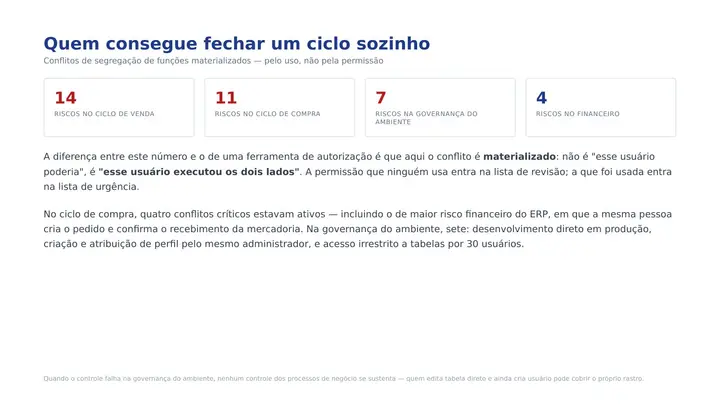
Ninguém consegue fechar um ciclo sozinho
Os riscos de segregação do processo, com a contagem de usuários exposta em cada um e o que separa o par de funções.
PDF · amostra
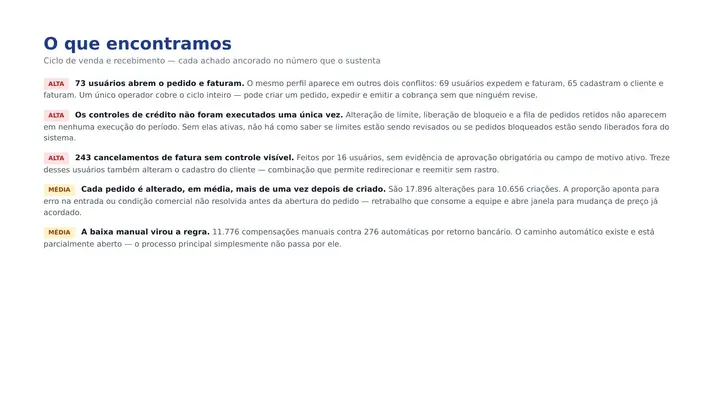
O que encontramos
Os achados classificados por severidade. 73 usuários conseguem abrir pedido e faturar sem nenhuma revisão no meio do caminho.
sem amostra publicada
PPTX
Matriz de segregação
A matriz completa por par de funções conflitantes, com severidade e agrupamento por macroprocesso e por framework.
sem amostra publicada
PDF
Licenças paradas
Perfil de uso contra tipo de licença: quem nunca acessou, quem parou há mais de noventa dias e quem está classificado acima do que usa.
O conflito que aparece aqui é o que foi executado, não o que a permissão deixaria executar. A permissão que ninguém usa entra na lista de revisão; a que foi usada entra na lista de urgência. E a equivalência de licença fica como hipótese até o de-para do contrato chegar. Um relatório que admite o que não sabe vale mais que um que finge saber tudo.
O SAP Access Control 12.0 tem suporte mainstream até 2027 e estendido até 2030, e a SAP vem consolidando Access Control, Process Control e Risk Management numa próxima geração. É uma data no calendário do seu cliente, não um argumento de venda: quem chegar antes com a matriz pronta conduz a conversa de migração.
Amostra real de diagnóstico · nomes de usuário mascarados · 21 dias de log
Como se usa
Dentro de casa e na sua oferta.
Uso interno
O que muda na sua operação
- Revisar o próprio acesso antes de a auditoria do cliente perguntar.
- Entrar em conta nova sabendo onde estão os riscos antes da primeira reunião.
- Dimensionar projeto de redesenho de acesso com número em vez de estimativa.
Revenda
O que você fatura com isso
- Diagnóstico de SoD como porta de entrada de conta nova: entrega curta e achado concreto.
- Auditoria de licenciamento como recorrência anual, comparando uma janela com a anterior.
- Projeto de redesenho de perfil vendido a partir do que a matriz mostrou.
- Pacote de evidência para auditoria externa de SOX ou GxP como serviço.
Próximo passo
Traga um extrato. A gente devolve o mapa.
Sem instalar nada no ambiente do seu cliente.
CodAI
Os Z e Y que o processo revelou, agora auditados em performance, segurança e prontidão para migrar.
Ver a solução